新闻详情
TP-Link 修复 Tapo 摄像头漏洞,防止局域网内未经授权访问
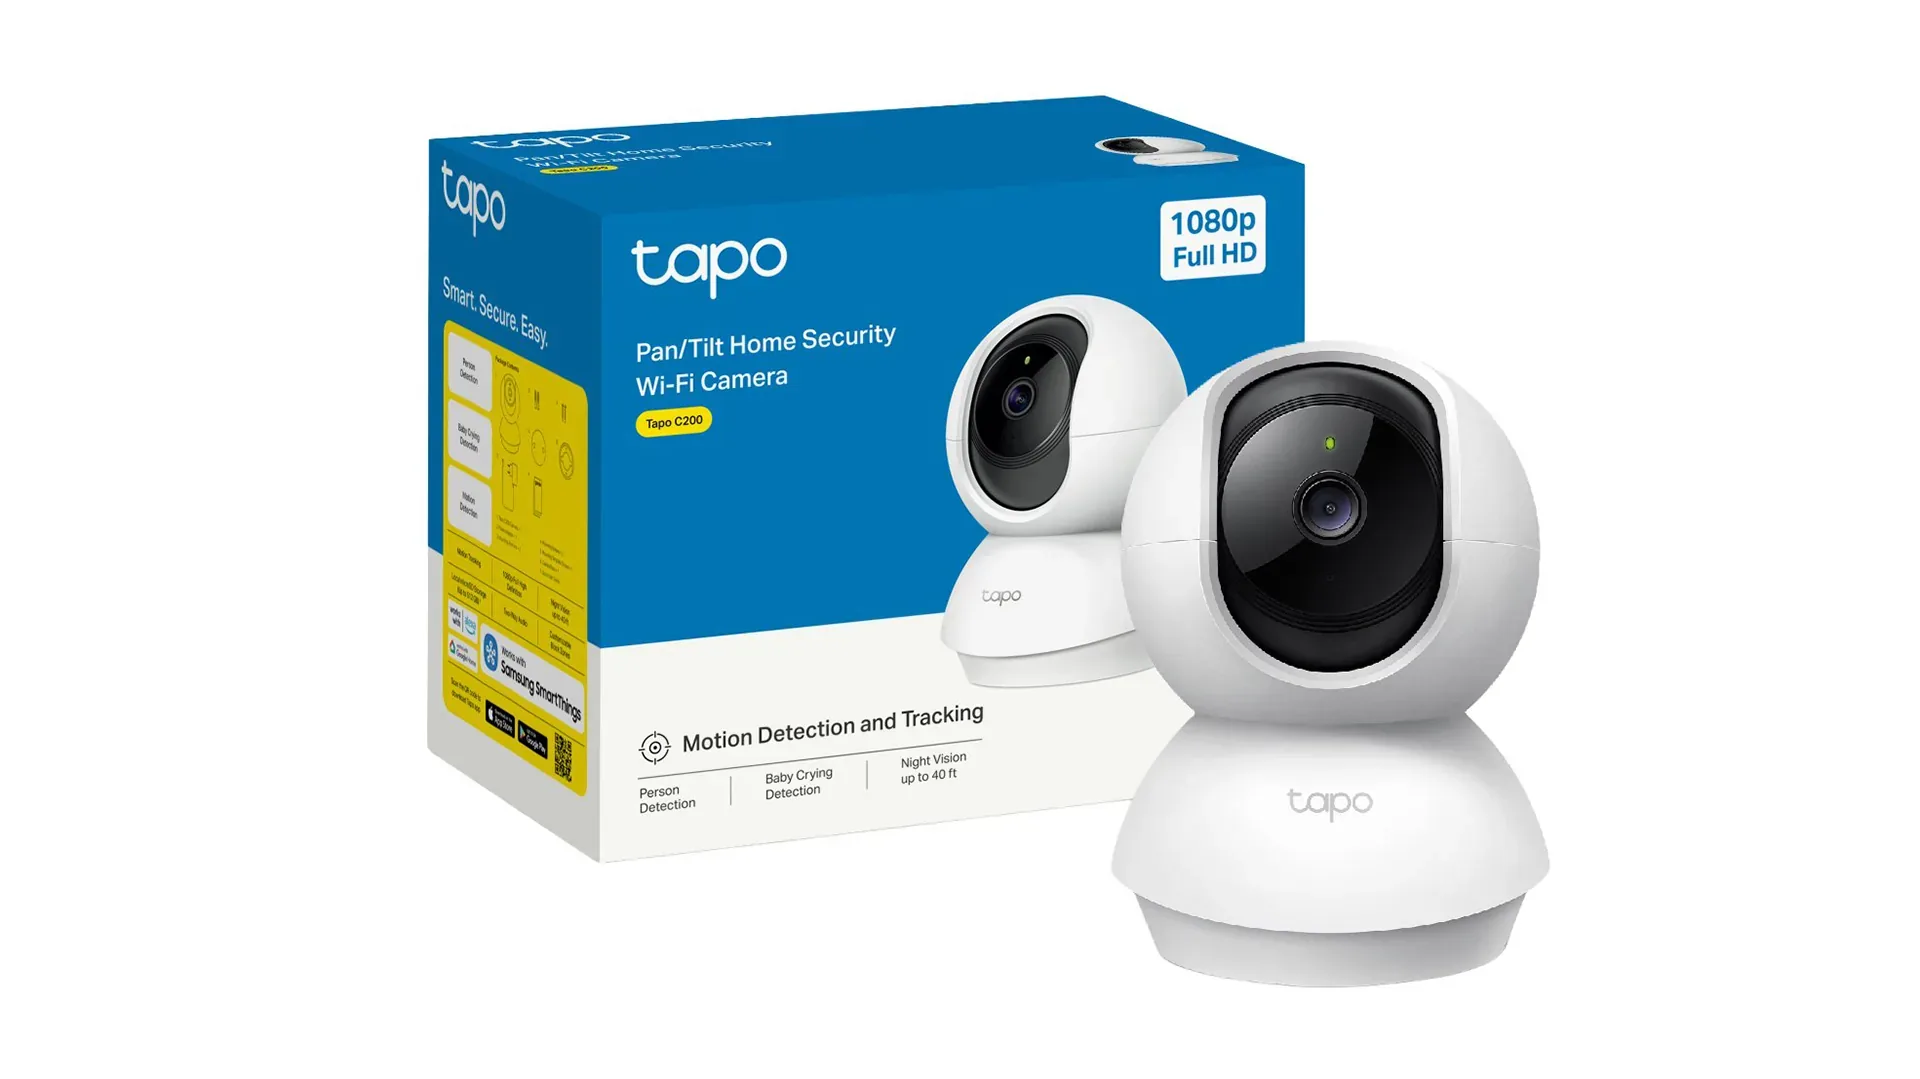
TP-Link 已修复 Tapo C200 和 C120 摄像头的一项登录漏洞。该漏洞可能让同一网络内的攻击者在无需密码或现有会话的情况下取得管理员权限,进而访问实时画面、存储的录像并修改设备配置。
正文内容
据The Ambient报道,TP-Link 修复 Tapo 摄像头漏洞,防止局域网内未经授权访问。表面看这像是一条单点更新消息,但背后更值得关注的是平台能力、设备协同和用户体验会不会一起变化。
安全公司 OPSWAT 发现了相关安全问题,其研究人员披露了 Tapo C200 系列中的两项高危漏洞。其中更严重的漏洞编号为 CVE-2026-15315,评分为 8.7。根据 TP-Link 的安全公告,该漏洞还影响 V1 硬件版本的 Tapo C120。
该漏洞存在于两款摄像头通过 HTTPS 运行的管理界面中。OPSWAT 研究人员 Khoi Tran 和 Thai Do 发现,系统存在第二条验证路径,会把摄像头在登录过程中发出的一个值接受为身份验证响应。
攻击者只需发送少量请求,无需密码或已有会话,即可建立管理员会话。同一网络内的人员可能借此查看实时视频和已存储录像,或更改摄像头配置。
如果摄像头被用作婴儿监视器,风险会更加突出。研究人员表示,攻击者可能接触实时视频、夜视、哭声检测和双向语音等功能。TP-Link 现已发布修复程序。
放到国内市场看,判断这类新闻值不值得重视,关键要看三件事:会不会影响主流品牌生态走向、会不会改变设备联动门槛,以及会不会对真实使用体验带来可感知变化。
注:本文基于公开资料整理改写,信息来源于 The Ambient